Cum recunoști un email de phishing și cum te protejezi
Phishingul este una dintre cele mai răspândite forme de fraudă online, iar emailul rămâne principalul instrument prin care se realizează. Sub aparența unui mesaj legitim, atacatorii încearcă să te păcălească pentru a le oferi date personale, parole sau informații financiare. Deși tehnicile lor devin tot mai sofisticate, majoritatea acestor mesaje pot fi recunoscute dacă știi la ce să fii atent. A învăța să identifici un email de phishing este una dintre cele mai importante deprinderi de siguranță digitală.
Ideea de bază a phishingului este manipularea. Atacatorii se bazează pe grabă, pe teamă sau pe curiozitate pentru a te determina să acționezi fără să gândești. Un mesaj care pare urgent, alarmant sau prea avantajos este exact tipul de capcană pe care o folosesc. Odată ce înțelegi acest mecanism, devii mult mai greu de păcălit.
Este important de reținut că oricine poate deveni ținta unui astfel de atac, indiferent de cât de priceput este cu tehnologia. Atacatorii trimit mesaje în masă, mizând pe faptul că măcar o parte dintre destinatari vor cădea în capcană. Vigilența, iar nu presupunerea că ție nu ți se poate întâmpla, este cea mai bună protecție.
Un element care face phishingul deosebit de periculos este că se adaptează constant la comportamentul nostru. Pe măsură ce folosim tot mai multe servicii online, de la cumpărături la operațiuni bancare, atacatorii găsesc noi pretexte credibile pentru a ne păcăli. Un mesaj despre o comandă în așteptare, o factură neplătită sau o problemă la un cont pare perfect plauzibil tocmai pentru că astfel de comunicări fac parte din viața noastră de zi cu zi. Din acest motiv, protecția împotriva phishingului nu este o măsură pe care o iei o singură dată, ci o atitudine de prudență pe care o menții permanent, adaptând-o la noile forme pe care le iau aceste tentative de fraudă.
Ce este, de fapt, phishingul
Phishingul este o tehnică prin care infractorii se dau drept entități de încredere, precum bănci, magazine online, servicii de curierat sau chiar instituții publice. Scopul lor este să obțină informații sensibile sau să te determine să accesezi linkuri periculoase ori să descarci fișiere infectate.
Aceste mesaje ajung de obicei prin email, dar pot apărea și sub formă de SMS-uri sau mesaje în aplicații. Ele imită adesea comunicările oficiale atât de bine, încât la o privire superficială par autentice. Diferența o fac detaliile, iar atenția la aceste detalii este cea mai bună apărare. Cu cât atacatorii investesc mai mult în imitarea unei surse reale, cu atât mesajul devine mai convingător, dar rareori este perfect.
Siguranța digitală este strâns legată de felul în care ne gestionăm datele în general. Așa cum protejarea informațiilor importante presupune organizare și grijă, descrisă în articolul despre cum îți crești confortul acasă cu gadget-uri și automatizări simple, tot astfel recunoașterea amenințărilor face parte dintr-o igienă digitală sănătoasă.
Semnele care demască un email de phishing
Deși atacatorii își perfecționează constant metodele, majoritatea emailurilor de phishing conțin indicii care le trădează. A învăța să le recunoști te ajută să reacționezi corect și să eviți capcanele cele mai frecvente.
- Adresa expeditorului suspectă, care nu corespunde cu instituția pe care pretinde că o reprezintă.
- Greșeli de limbă, formulări ciudate sau un ton nefiresc.
- Un sentiment de urgență, prin mesaje care te amenință cu blocarea contului sau cu pierderi imediate.
- Cereri de date personale, precum parole sau informații bancare, pe care o instituție serioasă nu le solicită prin email.
- Linkuri suspecte, care duc către adrese ce nu au legătură cu organizația oficială.
- Atașamente neașteptate, pe care ești îndemnat să le deschizi rapid.
Un truc util este să nu dai clic direct pe linkurile din email. Poți verifica adevărata destinație a unui link plasând cursorul deasupra lui, fără a-l accesa. Dacă adresa afișată nu corespunde cu cea așteptată, este un semnal clar de alarmă. Această simplă verificare demască multe dintre tentativele de fraudă.
Tactici de manipulare pe care le folosesc atacatorii
Dincolo de semnele tehnice, este util să înțelegi psihologia din spatele phishingului. Atacatorii sunt maeștri ai manipulării emoționale și folosesc câteva tactici recurente pentru a-ți slăbi vigilența.
Prima este urgența artificială. Mesaje de tipul contul tău va fi blocat în câteva ore sau trebuie să confirmi imediat datele te împing să acționezi în panică, fără să gândești. A doua este momeala tentantă, cum ar fi anunțarea unui câștig sau a unei oferte extraordinare. A treia este apelul la autoritate, prin imitarea unei instituții respectate, care te face să te supui fără să pui întrebări.
Recunoașterea acestor tactici este esențială, pentru că ele funcționează tocmai atunci când nu suntem conștienți de ele. Când primești un mesaj care îți provoacă o reacție emoțională puternică, fie teamă, fie entuziasm, tocmai acela este momentul în care merită să te oprești și să analizezi cu calm. Emoția puternică este, adesea, primul indiciu al unei tentative de manipulare.
Cum reacționezi când primești un mesaj suspect
Reacția corectă în fața unui email suspect poate face diferența dintre siguranță și o problemă serioasă. Regula de aur este simplă: nu te grăbi. Atacatorii mizează tocmai pe reacții impulsive, așa că răbdarea este, în sine, o formă de protecție.
- Nu da clic pe linkuri și nu deschide atașamente dacă ai cel mai mic dubiu.
- Nu furniza niciodată parole sau date bancare ca răspuns la un email.
- Verifică informația direct la sursă, accesând site-ul oficial din browser, nu din mesaj.
- Dacă e cazul, contactează instituția prin canalele oficiale pentru a confirma autenticitatea.
- Șterge mesajul suspect și, dacă serviciul o permite, raportează-l ca phishing.
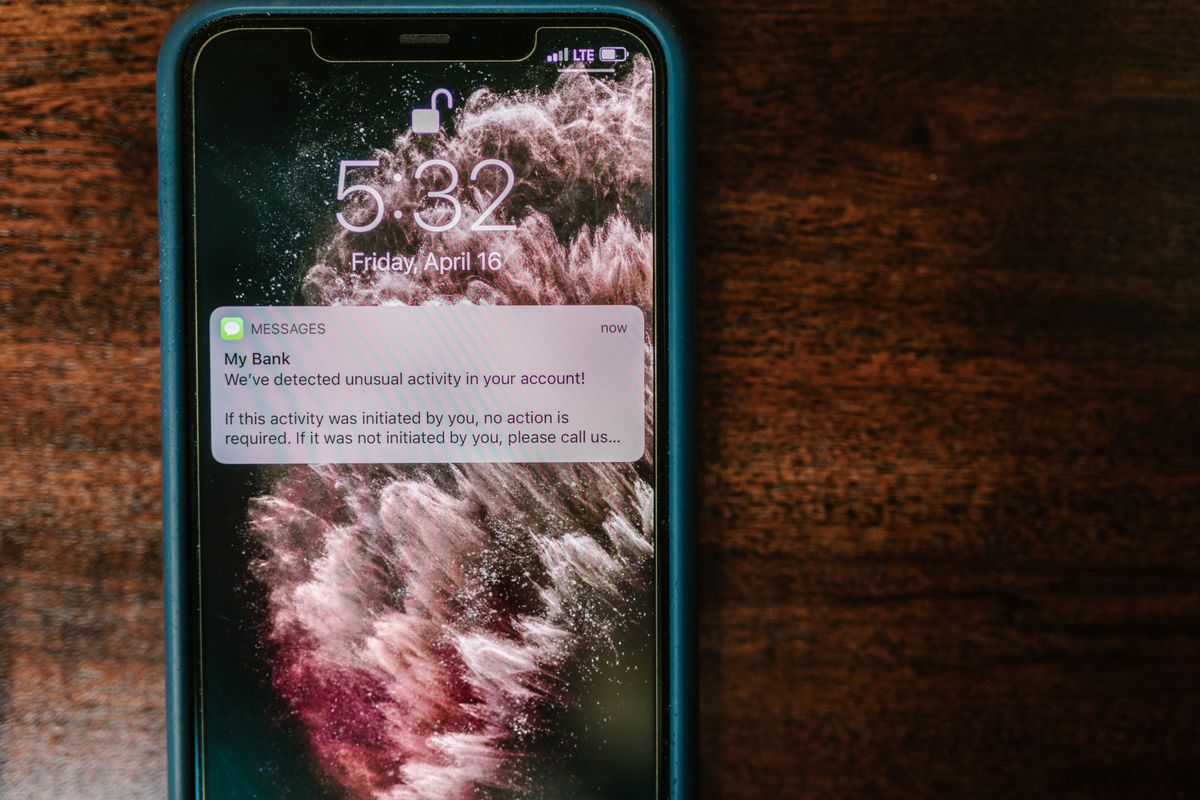
Atunci când ai dubii cu privire la un mesaj care pare să vină de la banca ta sau de la o instituție financiară, cel mai sigur este să iei legătura direct cu aceasta prin numerele oficiale și să nu acționezi pe baza mesajului primit. Un reprezentant oficial îți poate confirma rapid dacă solicitarea este reală. În cazul în care ai furnizat deja date sau ai suferit o pierdere financiară, este recomandat să contactezi imediat banca și autoritățile competente.
Măsuri de protecție pe termen lung
Recunoașterea emailurilor de phishing este esențială, dar o protecție solidă presupune și măsuri preventive constante. Acestea îți reduc vulnerabilitatea chiar și atunci când un atac reușește să te ia prin surprindere.
- Folosește parole puternice și diferite pentru fiecare cont important.
- Activează autentificarea în doi pași acolo unde este posibil.
- Ține la zi sistemele și aplicațiile, pentru a beneficia de cele mai recente protecții.
- Fii precaut cu informațiile pe care le publici online, pentru că pot fi folosite împotriva ta.
- Educă-i și pe cei din jur, mai ales pe persoanele mai puțin familiarizate cu tehnologia.
Autentificarea în doi pași este una dintre cele mai eficiente măsuri. Chiar dacă o parolă ajunge în mâini nepotrivite, acest strat suplimentar de protecție împiedică accesul neautorizat. Este un mic efort care aduce un plus considerabil de siguranță și care merită activat pe toate conturile importante.
Ce faci dacă ai căzut deja în capcană
Uneori, în ciuda tuturor precauțiilor, se poate întâmpla să dai clic pe un link periculos sau să oferi din greșeală anumite informații. În astfel de momente, panica este cel mai rău sfătuitor. Reacția rapidă și corectă poate limita considerabil consecințele unei greșeli.
Primul pas este să îți schimbi imediat parolele conturilor care ar putea fi afectate, începând cu cele mai importante. Dacă ai folosit aceeași parolă în mai multe locuri, schimbă-o peste tot. Activarea autentificării în doi pași, dacă nu era deja pornită, adaugă un strat suplimentar de protecție tocmai în momentele critice.
- Schimbă parolele conturilor potențial afectate cât mai repede.
- Contactează banca dacă au fost expuse date financiare.
- Verifică activitatea recentă a conturilor pentru acțiuni suspecte.
- Avertizează-i pe cei din lista ta de contacte, dacă este cazul.
Dacă ai oferit date bancare sau ai observat tranzacții neautorizate, contactează imediat banca prin canalele oficiale și, la nevoie, autoritățile competente. Pentru orice situație care implică pierderi financiare sau furt de identitate, este recomandat să apelezi la sprijinul unui specialist sau al instituțiilor abilitate. A recunoaște din timp că ai fost păcălit și a acționa prompt este mult mai important decât a-ți reproșa greșeala. Toată lumea poate cădea într-o astfel de capcană, iar ceea ce contează cu adevărat este cât de repede și de corect reacționezi pentru a-ți proteja datele și resursele.
Educația digitală, cea mai bună apărare
În cele din urmă, cea mai puternică armă împotriva phishingului este informarea. Cu cât înțelegi mai bine cum operează atacatorii, cu atât devii mai greu de păcălit. Tehnologia oferă tot mai multe instrumente de protecție, dar niciunul nu înlocuiește vigilența și bunul-simț.
Un rol important îl are și educarea celor din jur. Persoanele în vârstă sau cele mai puțin obișnuite cu tehnologia sunt adesea ținte preferate ale atacatorilor. O discuție simplă despre semnele phishingului le poate scuti de neplăceri serioase. Împărtășirea acestor cunoștințe transformă siguranța individuală într-una colectivă.
Siguranța online face parte dintr-un mod echilibrat de a folosi tehnologia, la fel ca gestionarea timpului petrecut conectat sau alegerea inteligentă a dispozitivelor din casă. Articolul despre soluțiile pentru transmisia semnalului pe distanțe mari arată cât de important este să înțelegem tehnologia pe care o folosim, iar același principiu se aplică și securității digitale.
Protejarea împotriva phishingului nu presupune cunoștințe tehnice avansate, ci atenție, prudență și obiceiuri sănătoase. Odată ce înveți să recunoști semnele și să reacționezi corect, riscul de a cădea victimă scade dramatic. Într-o lume tot mai conectată, această vigilență este o formă esențială de grijă față de tine și de datele tale.